Esta guía explica de forma objetiva qué es el “Commander Hibrido”, cómo se integra en operaciones y qué criterios técnicos conviene evaluar antes de implementarlo. En segundo lugar, se resume el trasfondo conceptual del término y sus implicaciones en entornos de control, interoperabilidad y gestión de sistemas, destacando buenas prácticas, requisitos y consideraciones de cumplimiento.
El Commander Hibrido se entiende, en términos profesionales, como un enfoque de mando y gestión que combina capacidades heterogéneas bajo un mismo marco de operación. En la práctica, su valor suele residir en coordinar distintos modos (por ejemplo, lógicas de control diferenciadas, señales o canales diversos y rutinas de supervisión) para que el sistema funcione con mayor coherencia en escenarios reales, donde no todo el proceso se comporta igual ni responde a un único esquema.
Desde una perspectiva de ingeniería y operaciones, la pregunta clave no es solo “qué hace”, sino cómo se articula: qué entradas gobiernan las decisiones, qué salidas se ejecutan, qué nivel de supervisión existe, cómo se gestiona la trazabilidad y de qué manera se reduce el riesgo operativo ante fallos parciales. Un Commander Hibrido bien diseñado tiende a topar la consistencia del comportamiento, especialmente cuando el entorno presenta variabilidad (ruido, latencias, cambios de estado, integración con subsistemas con jerarquías distintas).
En el análisis experto, también es crucial diferenciar “híbrido” como combinación funcional (distintos mecanismos que coexisten) de “híbrido” como simple mezcla superficial. El primero implica reglas claras de prioridad, conmutación y verificación; el segundo, en cambio, suele traducirse en complejidad sin beneficios demostrables.
Por eso, cuando se evalúa un Commander Hibrido, conviene mirar más allá de su descripción conceptual y revisar si la arquitectura permite responder a preguntas concretas: ¿cómo detecta el sistema que debe cambiar de modo?, ¿qué condiciones habilitan el modo alternativo?, ¿qué garantías existen sobre los límites de seguridad durante y después de la transición?, ¿cómo se confirma que el modo seleccionado efectivamente se está ejecutando (y no quedó en una configuración errónea)?, ¿qué sucede cuando una señal de entrada está ausente, saturada o inconsistente?
En operaciones reales, el “valor” del mando híbrido aparece cuando el sistema puede sostener un comportamiento aceptable ante condiciones que antes obligaban a detener el proceso. Por ejemplo, si un subsistema pierde capacidad de estimación o su latencia aumenta, el Commander Hibrido puede conmutar a una estrategia más robusta o a un modo de supervisión reducida; lo importante es que lo haga con reglas verificadas y que el resto del sistema entienda ese cambio (para evitar actuar con expectativas erróneas).
Mensaje esencial: antes de evaluar cualquier implementación asociada a “Commander Hibrido”, conviene revisar arquitectura, requisitos de integración, pruebas de aceptación y condiciones de mantenimiento. La decisión debe basarse en ingeniería verificable, no en promesas de desempeño no documentado.
Los enfoques híbridos surgen con frecuencia cuando un sistema debe operar en condiciones donde una sola estrategia de control o gestión resulta insuficiente. En entornos industriales, logísticos o de automatización, puede existir:
En esa línea, el Commander Hibrido suele actuar como “director de orquesta” entre componentes. Su función es ordenar decisiones y ejecutar acciones de manera que el sistema mantenga seguridad, consistencia y trazabilidad.
Además, hay razones de ciclo de vida. En muchos proyectos, no todo se diseña desde cero: puede haber equipos legados (legacy) con comportamientos ya “normalizados” y, en paralelo, componentes nuevos que introducen otras lógicas. Si ambos deben coexistir, el mando híbrido resulta una forma estructurada de convivir con heterogeneidad.
También existen razones de disponibilidad. Si un modo de control avanzado depende de sensores de alta precisión, es posible que en ciertos entornos (vibración, polvo, degradación de señal) esa precisión no sea alcanzable. El enfoque híbrido permite degradar con elegancia: pasar a una estrategia con menor dependencia de información específica, pero con garantías definidas (por ejemplo, límites más conservadores y mayor supervisión).
Otra causa frecuente es la optimización por regiones del espacio de operación. Hay procesos que se comportan de manera casi lineal o predecible en una zona del rango (por ejemplo, determinada temperatura o velocidad), pero que cambian su dinámica en otra zona. En lugar de forzar una sola lógica universal, el Commander Hibrido puede usar conmutación por “regiones”, combinando estrategias diferentes o ajustando parámetros de control para mantener estabilidad.
En resumen, los enfoques híbridos no aparecen por moda, sino porque responden a restricciones reales: integración, variabilidad, incertidumbre y resiliencia.
A nivel conceptual, un mando híbrido tiende a organizarse con capas. Aunque cada implementación varía, el patrón profesional suele incluir:
Recopila señales o eventos: telemetría, estados de subsistemas, confirmaciones operativas y condiciones del entorno. La calidad de esta capa condiciona toda la confiabilidad posterior. Si se ingresa información ambigua o no validada, el resto del Commander Hibrido puede tomar decisiones correctas respecto a información incorrecta.
En la práctica, esta capa suele incluir validación sintáctica (estructura de datos), validación semántica (coherencia entre variables) y tratamiento de anomalías (valores fuera de rango, pérdida de señal, latencias excesivas). Una buena práctica es formalizar la noción de “estado del contexto”: no todo evento es igualmente confiable, y el comandante necesita saber desde qué nivel de certeza decide.
Asimismo, puede haber mecanismos de normalización: si distintos subsistemas reportan unidades o escalas diferentes, la capa de entradas debe homogeneizar para evitar que la conmutación ocurra por inconsistencias de formato.
Aquí se materializa el “híbrido”: pueden coexistir mecanismos de decisión distintos y un sistema define cuándo aplicar cada uno. Por ejemplo, puede existir una lógica primaria y un modo alternativo para estados degradados.
La capa de decisión se apoya en políticas. Es recomendable que esas políticas estén explicitadas como reglas de negocio y de ingeniería: prioridad entre modos, condiciones de activación, criterios de retorno a modo normal, temporizadores mínimos, y manejo de histéresis para evitar conmutaciones “en bucle” (thrashing) cuando el sistema oscila entre condiciones cercanas al umbral.
También se debe contemplar el concepto de “precondiciones”. Por ejemplo, no basta con que la condición A sea verdadera para activar el modo B; el sistema debe verificar que se cumplen todas las dependencias del modo B: disponibilidad de datos, estado de subsistemas, ausencia de fallas críticas y capacidad suficiente del entorno para ejecutar el modo con seguridad.
Implica controles de coherencia, límites de seguridad, validación de precondiciones y chequeos de integridad. En ingeniería, esta capa es determinante para evitar acciones “sin contexto”.
La verificación no debería ser una etapa posterior meramente burocrática; debe ser parte del flujo de control: antes de emitir comandos, el Commander Hibrido debe asegurar que las acciones son consistentes con el estado observado y con las políticas de seguridad. Esto incluye validar que los comandos no violen límites físicos o lógicos, que respeten restricciones de secuencia y que no contradigan el modo actualmente activo.
Una supervisión profesional también contempla consistencia temporal: si existe una señal de entrada que cambió abruptamente, se debe decidir si esa variación es real o producto de ruido. En algunos sistemas se usan filtros o validadores (con rangos de tolerancia) para evitar que eventos espurios disparen cambios de modo.
Ejecuta comandos sobre actuadores o módulos. Un buen diseño incluye confirmación de ejecución, gestión de reintentos y manejo de transiciones.
Aquí es donde el Commander Hibrido se vuelve “operativo”: su valor depende de que se ejecuten acciones con sincronización y que se gestionen los estados transitorios. Por ejemplo, al conmutar de un modo a otro, puede existir un periodo en el que el sistema está “cambiando de estrategia”. Durante ese periodo, las acciones deben ser seguras y previsibles; además, el resto del sistema debe estar informado para interpretar correctamente la telemetría.
Otro aspecto es el manejo de fallos de ejecución. Si el comando no se acepta o el actuador no confirma, el Commander Hibrido necesita un plan: reintentar con backoff, pasar a modo de degradación o detener de forma controlada. Sin esta gobernanza, la conmutación podría aumentar la incertidumbre.
La trazabilidad es especialmente importante en entornos con requerimientos de auditoría y mantenimiento. Un Commander Hibrido profesional no solo “hace”, también “explica” qué hizo, cuándo y por qué.
Esto implica logs estructurados con correlación: cada decisión debe enlazarse con el estado de entrada que la motivó, con la política aplicada, con el modo antes y después, y con el resultado de la acción. Además, deben existir mecanismos de retención, búsqueda y exportación para análisis posterior.
En proyectos con integraciones complejas, es frecuente que el diagnóstico falle cuando los logs no están correlacionados (por ejemplo, eventos sin timestamps consistentes o sin identificadores comunes). El Commander Hibrido puede ayudar si estandariza el formato de eventos y mantiene una semántica única para “decisión”, “comando”, “confirmación” y “error”.
Detalle importante: el registro no debe convertirse en un cuello de botella. El sistema debe diseñarse para que la auditoría no degrade la operación; por ejemplo, mediante colas y escritura asíncrona controlada, siempre manteniendo integridad.
Desde el punto de vista de un experto en implementación, la evaluación debe ser sistemática. Los criterios siguientes son particularmente relevantes:
Compruebe cómo se integran interfaces, formatos de datos y protocolos. “Funcionar” en una prueba corta no equivale a operar de manera estable durante ciclos prolongados.
Para evaluar interoperabilidad, es útil revisar no solo la integración nominal, sino la tolerancia a fallas de comunicación: pérdida temporal de paquetes, reordenamiento, latencias variables y reinicios de componentes. Un Commander Hibrido confiable debe saber cómo reaccionar ante esos eventos sin producir decisiones erráticas.
También es importante revisar el comportamiento ante cambios de versión en subsistemas. Si un módulo comunica campos adicionales o cambia rangos de valores, la capa de entradas debe poder manejar compatibilidad o fallar de manera controlada.
Un híbrido efectivo define claramente qué ocurre ante conflictos entre decisiones (prioridad, conmutación y políticas de fallback). Si esas reglas no están documentadas, el riesgo aumenta.
El conflicto puede ocurrir cuando dos lógicas sugieren acciones incompatibles, o cuando existen señales inconsistentes (por ejemplo, una condición indica modo avanzado, pero otra indica que el actuador está en estado degradado). La evaluación debe comprobar si el comandante resuelve estos conflictos con una política explícita: ¿qué señal manda?, ¿cómo se define el “estado de autoridad”?, ¿se prioriza seguridad sobre rendimiento?, ¿existen condiciones de bloqueo por seguridad?
Asimismo, deben existir políticas para el “regreso” a modo normal. Muchos sistemas fallan no en el modo degradado, sino al volver: el retorno puede provocar oscilaciones si no hay histéresis o si los criterios de normalización se evalúan con ventanas de tiempo demasiado cortas.
Solicite ensayos con escenarios representativos: estados límite, transiciones frecuentes, pérdida parcial de datos, reinicios controlados y condiciones anómalas.
Es recomendable que las pruebas incluyan:
Los criterios de paso deben ser medibles y no vagos. Por ejemplo: tiempo máximo de detección de falla, número máximo de conmutaciones por hora, tolerancia de error en variables controladas, y criterios de seguridad (por ejemplo, detener antes de cruzar límites físicos).
Exija evidencia de validación: pruebas de límites, verificación de coherencia, y cómo se evita la activación no autorizada de acciones.
En seguridad, no se trata solo de “no hacer cosas peligrosas”, sino de demostrar que el sistema tiene barreras. Estas barreras pueden incluir: confirmación por estado, validación de precondiciones, control de permisos (acceso a políticas), y manejo de errores. También debe evaluarse la robustez ante datos corruptos o no confiables.
Cuando el Commander Hibrido interactúa con redes o sistemas externos, se debe considerar la seguridad operacional: ¿qué pasa si entra un evento malformado?, ¿si un subsistema reporta valores imposibles?, ¿si una señal de modo externo se corrompe? El enfoque híbrido no debe amplificar el impacto de errores.
Asimismo, hay seguridad de tipo “funcional”: garantizar que, aunque el sistema conmute modos, el resultado siga siendo seguro. La conmutación en sí puede introducir riesgos transitorios; por eso se debe evaluar con cuidado el periodo de transición.
Un Commander Hibrido debe contemplar cómo evolucionan las políticas y cómo se controlan cambios sin romper compatibilidades.
La evaluación debe incluir estrategia de versionado: ¿cómo se versionan las políticas de conmutación?, ¿cómo se revisa el impacto de un cambio?, ¿existe un mecanismo de rollback?, ¿hay pruebas de regresión para garantizar que una modificación no invalida condiciones previas?
También debe existir claridad sobre el proceso de gobernanza. Por ejemplo, ¿quién puede cambiar políticas?, ¿se requiere aprobación?, ¿se auditan cambios?, ¿se registra en logs la versión activa y el origen del cambio? Si no se hace, la trazabilidad se vuelve incompleta y la seguridad funcional se debilita.
Si el Commander Hibrido está correctamente especificado e implementado, suele aportar:
Pero es importante evitar una lectura simplista: un diseño híbrido mal gobernado puede introducir complejidad adicional sin topas. El “beneficio” depende del equilibrio entre reglas, pruebas y gobernanza del cambio.
Para entender por qué puede ser valioso, conviene desglosar beneficios en escenarios. En entornos con variabilidad, el mando híbrido puede evitar que el sistema opere con una lógica no adecuada durante periodos prolongados. En otras palabras, permite “aplicar la estrategia correcta en el momento correcto”. Si la lógica incorrecta puede llevar a inestabilidad o a salidas fuera de especificación, el valor se vuelve tangible.
Además, la supervisión y la verificación suelen mejorar el diagnóstico. Cuando ocurre una anomalía, un sistema con trazabilidad robusta permite ubicar el punto exacto de decisión: qué señales lo dispararon, qué política aplicó, y qué comando emitió. Esto reduce tiempos de análisis, evita conjeturas y facilita correcciones orientadas a causa raíz.
Otro beneficio es la capacidad de operar en modo degradado de manera controlada. Aunque el desempeño pueda no ser óptimo, el sistema puede sostener una operación aceptable, protegiendo la seguridad y evitando paradas totales. En muchas organizaciones, la continuidad operacional pesa tanto como el rendimiento máximo.
Finalmente, un buen Commander Hibrido mejora la mantenibilidad al separar responsabilidades por capas: entradas, decisión, verificación, acción y auditoría. Esta separación facilita pruebas unitarias y de integración por componentes. También permite que una actualización se enfoque en una capa sin afectar otras (si el diseño está correctamente acoplado).
En resumen, la clave es que los beneficios se obtienen cuando el “híbrido” no es un concepto difuso, sino una estructura con reglas claras, mediciones y validación.
Los proyectos donde se menciona un Commander Hibrido enfrentan riesgos típicos:
La recomendación profesional es tratar el Commander Hibrido como un subsistema crítico de ingeniería: con documentación, pruebas y validación; no como un ajuste menor.
Para ampliar el panorama, conviene revisar algunas causas profundas de fallos típicos en sistemas híbridos.
1) Conmutación sin estabilidad (thrashing): cuando el sistema cambia de modo repetidamente por estar oscilando alrededor de umbrales. Esto suele ocurrir si no hay histéresis, si la ventana temporal de decisión es corta, o si no se considera el retraso de las señales. El resultado puede ser que el sistema “nunca termina” de establecer un modo, generando comandos contradictorios o saturando actuadores.
2) Conmutación ante información incompleta: si la capa de entradas no clasifica correctamente la confiabilidad de las señales. El comandante puede tomar decisiones basadas en valores no disponibles o en valores que se han congelado. Un ejemplo típico es cuando un sensor queda “congelado” pero no se detecta la congelación: el sistema interpreta que el valor sigue siendo válido.
3) Transiciones peligrosas: incluso si ambos modos son seguros individualmente, la transición puede no estar cubierta. Por ejemplo, puede haber un lapso donde se envían comandos de un modo mientras todavía se evalúa la condición del otro. Sin una política de transición segura (por ejemplo, un estado intermedio), se generan riesgos.
4) Conflicto entre políticas: si hay múltiples subsistemas que tienen autoridad sobre un mismo actuador, o si hay reglas simultáneas que compiten. El Commander Hibrido debe ser el “árbitro” (con autoridad clara) o, alternativamente, debe definirse un esquema de coordinación jerárquico donde cada subsistema sepa cuándo actúa y cuándo se inhibe.
5) Débil trazabilidad: cuando el sistema registra eventos sin correlación o sin identificación de contexto. Si no se puede responder rápidamente “por qué se tomó esa decisión”, el sistema se vuelve difícil de auditar y de corregir. Esto también afecta el aprendizaje organizacional: no se pueden convertir incidentes en mejoras sistemáticas.
6) Cambios de política sin pruebas de regresión: al actualizar reglas, se puede introducir un comportamiento no previsto. Un Commander Hibrido que no tenga un pipeline de validación (por ejemplo, pruebas automatizadas de regresión) puede degradar con el tiempo.
En términos de gestión de riesgo, la principal mitigación es tratar el Commander Hibrido como un elemento con requisitos: especificación formal de conmutación, pruebas de transición, criterios de aceptación y control de cambios. Además, es útil crear documentación viva (versionada) que refleje la política realmente activa.
En lugar de una simple descripción, conviene evaluar el enfoque híbrido bajo condiciones concretas. A continuación, se presenta una tabla comparativa basada en buenas prácticas de integración y gestión de sistemas (sin asumir precios ni proveedores específicos, dado que no se aportaron datos verificables).
| Aspecto | Commander Hibrido (enfoque) | Condiciones para una implementación sólida |
|---|---|---|
| Conmutación entre modos | Decisiones coordinadas con políticas claras de prioridad | Documentación de reglas, pruebas en transiciones y verificación de límites |
| Interoperabilidad | Integración de componentes con capacidades heterogéneas | Mapeo de datos, validación de compatibilidad y pruebas de estrés |
| Supervisión | Controles de consistencia y validación previa a acciones | Definición de criterios de seguridad, manejo de estados degradados |
| Trazabilidad | Registro de eventos y decisiones con correlación | Logs estructurados, retención, y capacidad de auditoría |
| Mantenimiento | Evolución de políticas sin romper el sistema | Gestión de cambios, versionado y pruebas de regresión |
Para complementar, se puede convertir la tabla en un set de validación operativa. Por ejemplo, si el sistema no logra trazar decisiones con correlación (o si los logs se pierden cuando hay fallos), entonces el “Commander Hibrido” puede ser conceptualmente correcto, pero operacionalmente no demostrable. Del mismo modo, si la conmutación entre modos no se prueba en transiciones frecuentes y cercanas a umbrales, el sistema puede presentar inestabilidad cuando el proceso real oscile.
La tabla, por tanto, debe leerse como una guía de requisitos, no como una afirmación de que el enfoque híbrido “automáticamente” cumple estos aspectos.
A continuación, se propone una guía paso a paso orientada a prácticas profesionales. Ajuste cada etapa a su contexto y normativas aplicables.
Una diferencia útil frente a una guía básica es la inclusión explícita de política de transición y clasificación de confiabilidad de señales. Muchas implementaciones fallan porque asumen que la conmutación puede ocurrir “instantáneamente” sin un periodo de estabilización y porque tratan toda señal como igualmente confiable.
Además, en algunos sistemas conviene definir un “modo de mantenimiento” o “modo de seguridad” que se activa cuando se detectan inconsistencias graves (por ejemplo, falta de datos crítica o contradicciones entre subsistemas). Ese modo puede priorizar seguridad y diagnóstico sobre continuidad completa.
También es recomendable que el Commander Hibrido tenga un mecanismo de “consentimiento” para acciones críticas: cuando un comando está cerca de un límite o implica un cambio irreversible, el sistema debe confirmarlo mediante estados adicionales o validaciones secundarias.
Antes de poner en marcha un Commander Hibrido, confirme que se cumplen requisitos mínimos para reducir fallos y facilitar mantenimiento:
Este checklist puede transformarse en un conjunto de “puertas” (gates) antes de operar. Por ejemplo: si no hay evidencias de pruebas de transición, no se autoriza pasar a operación; si la trazabilidad no es suficiente, no se autoriza la puesta en marcha en entorno real, aunque pase en simulación.
También es útil establecer un periodo inicial de observación. Los primeros días o semanas suelen descubrir patrones reales no contemplados: cambios de ambiente, variaciones de uso, comportamientos de operadores o condiciones que no aparecen en la fase de laboratorio. El Commander Hibrido debe estar preparado para absorber ajustes mediante un proceso controlado (y no mediante modificaciones ad-hoc).
Para sostener buenas prácticas sin recurrir a cifras no verificadas, la recomendación general se apoya en marcos ampliamente usados para ingeniería de seguridad y gestión de riesgos, además de guías de buenas prácticas de auditoría y pruebas. Como referencia conceptual de seguridad, suelen considerarse estándares y marcos como NIST y buenas prácticas de gestión de riesgo en entornos industriales y de tecnología (p. ej., guías de ciberseguridad y gestión de vulnerabilidades). El principio es simple: sin verificación, no hay garantía de comportamiento; sin trazabilidad, no hay topa basada en evidencia.
En el caso específico de un Commander Hibrido, esta idea se vuelve operativa: no basta con afirmar que el sistema es “seguro” o “resiliente”. Se debe poder demostrar con evidencia de pruebas, con controles de verificación implementados y con registros capaces de reproducir el razonamiento del sistema (por qué eligió determinado modo, bajo qué condiciones y con qué resultados).
Adicionalmente, para sistemas con integración de componentes y potencial interacción con redes, el enfoque de seguridad puede extenderse a prácticas de gestión de vulnerabilidades, control de cambios y segmentación de responsabilidades. El objetivo no es convertir el Commander Hibrido en un producto aislado, sino asegurarlo como parte del sistema más amplio.
Nota: dado que en la solicitud no se incluyeron “precio”, “proveedor” ni “ubicación” con datos verificables, este artículo evita afirmaciones específicas no sustentadas. Si desea, puedo adaptar el texto cuando proporcione país/ciudad y datos concretos.
En términos prácticos, suele referirse a un mando que coordina múltiples mecanismos o estrategias de decisión dentro de un mismo marco operativo, con políticas de conmutación, verificación y supervisión. El objetivo es mantener consistencia y resiliencia ante variaciones del entorno y estados del sistema.
No necesariamente. Topa cuando las reglas están bien definidas, se valida en escenarios reales y existe gobernanza de cambios. Si se implementa sin criterios claros, puede aumentar la complejidad y generar comportamientos difíciles de diagnosticar.
Se recomienda definir objetivos, modelar estados y transiciones, especificar reglas de conmutación, instrumentar trazabilidad y ejecutar pruebas de aceptación con escenarios representativos (incluyendo degradación). Los criterios de paso deben ser objetivos y documentados.
Los más comunes incluyen ambigüedad en políticas, integración incompleta, ausencia de trazabilidad, pruebas no representativas y falta de control de cambios. La mitigación pasa por especificación, verificación y auditoría.
Es clave para auditoría y diagnóstico: permite correlacionar eventos, decisiones y acciones, facilitando análisis de incidentes, topa continua y cumplimiento interno cuando aplica.
Generalmente sí, pero requiere revalidar reglas, límites, interfaces y escenarios de operación. La adaptabilidad depende de que el diseño sea modular y de que el proceso de pruebas se ajuste al contexto.
Arquitectura, especificación de interfaces y datos, políticas de conmutación, enfoque de seguridad/verificación, plan de pruebas, criterios de aceptación, trazabilidad/logs, estrategia de mantenimiento y evidencia de validación.
Si su objetivo es implementar o evaluar un Commander Hibrido, trate el tema como un proyecto de ingeniería integral. El éxito no se reduce a “tener un sistema híbrido”, sino a demostrar que las reglas de decisión, las verificaciones y la trazabilidad funcionan de manera coherente en condiciones reales y bajo escenarios de degradación.
Con un proceso de evaluación basado en estados, criterios de aceptación y pruebas representativas, el Commander Hibrido puede convertirse en una ventaja operativa al armonizar decisiones entre componentes heterogéneos. Y, sobre todo, le permite tomar decisiones con respaldo técnico y evidencia verificable.
En la práctica, el paso más inteligente suele ser exigir una narrativa técnica completa: no solo el diagrama de arquitectura, sino también la especificación de políticas, la matriz de pruebas, y la forma en que el sistema registrará la evidencia. Si esa evidencia no existe, entonces el riesgo operativo crece, porque el Commander Hibrido se vuelve una caja negra.
Por último, conviene recordar que lo “híbrido” es un medio para lograr objetivos concretos (seguridad, resiliencia, consistencia, continuidad). El desempeño final dependerá de la disciplina de ingeniería: claridad de reglas, pruebas de transición, verificación previa a acciones y gobernanza de cambios. Cuando esas piezas están bien alineadas, el Commander Hibrido deja de ser una etiqueta conceptual y se convierte en un mecanismo demostrable de control.



Esta guía explica de forma objetiva qué es un Pulse Hibrido, cómo se interpreta su funcionamiento y qué criterios usar para evaluar opciones, mantenimiento y seguridad. Se revisa el contexto técnico de la terapia por pulso y los factores clínicos que suelen influir en la selección del equipo, incluyendo consideraciones de compatibilidad, protocolos y entorno de uso.
El Gac Híbrido se está posicionando como una opción técnica para quienes buscan combinar beneficios de sistemas y topar el manejo del cultivo o producción. Este artículo ofrece un panorama objetivo: qué suele significar “híbrido”, cómo se evalúa su desempeño, qué factores afectan costos y calidad, y cómo tomar decisiones informadas con base en criterios de proveedor, instalación y mantenimiento.
Esta guía explica, de forma objetiva, cómo se evalúa y aplica el Pulse Hibrido en contextos clínicos. Se revisa qué significa el concepto de “pulso” en fisioterapia y tecnología médica, por qué los sistemas híbridos combinan modalidades, y qué criterios técnicos y de seguridad se recomiendan para una selección responsable, alineada con protocolos y buenas prácticas del sector.
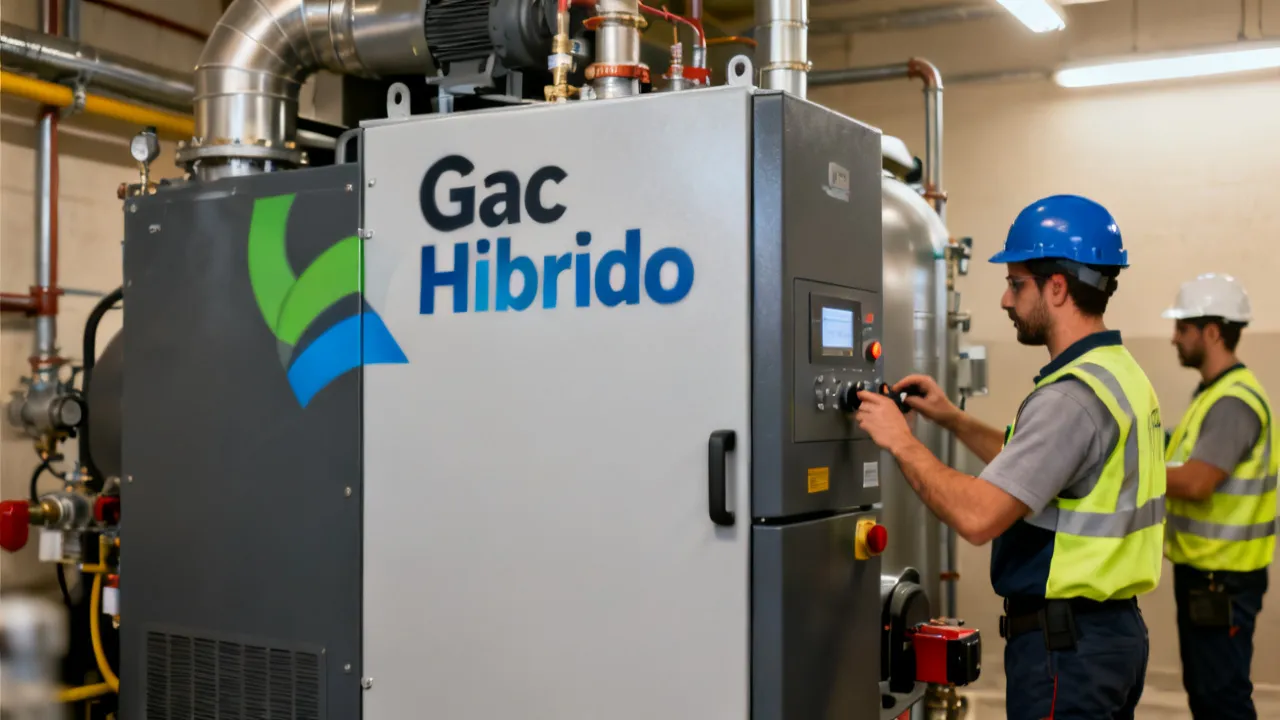
El Gac Híbrido combina rendimiento y versatilidad en sistemas de climatización y proceso, con una configuración diseñada para adaptarse a diferentes necesidades. Este artículo explica de forma objetiva qué significa el concepto “híbrido”, qué se considera en la selección técnica y qué requisitos suelen pedirse a proveedores e instaladores. Además, incluye comparativas, pasos de evaluación y preguntas frecuentes para tomar decisiones informadas.
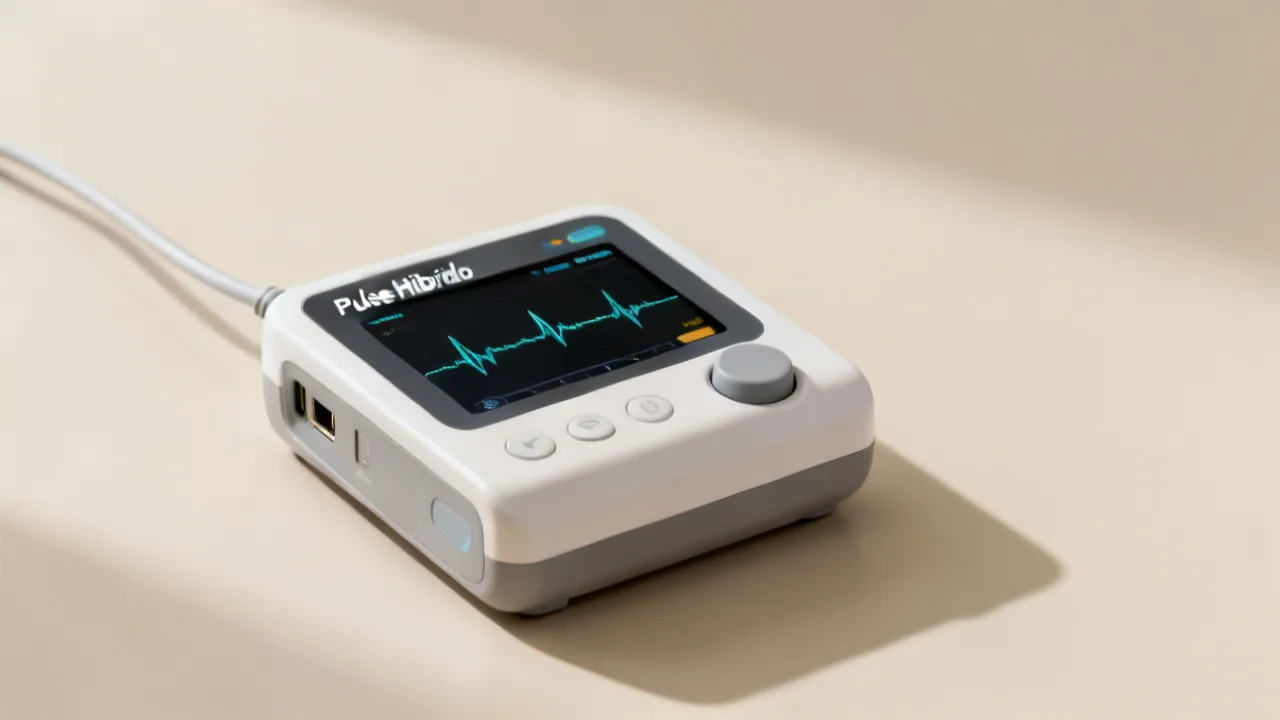
Esta guía explica qué es el Pulse Hibrido, cómo se integra en protocolos de estimulación y qué factores técnicos conviene revisar antes de seleccionarlo. De forma objetiva, se contextualiza su papel dentro de dispositivos de pulso, sus variables de configuración y el enfoque de seguridad clínica habitual. También se detallan criterios de compra, evaluación y mantenimiento para un uso responsable.
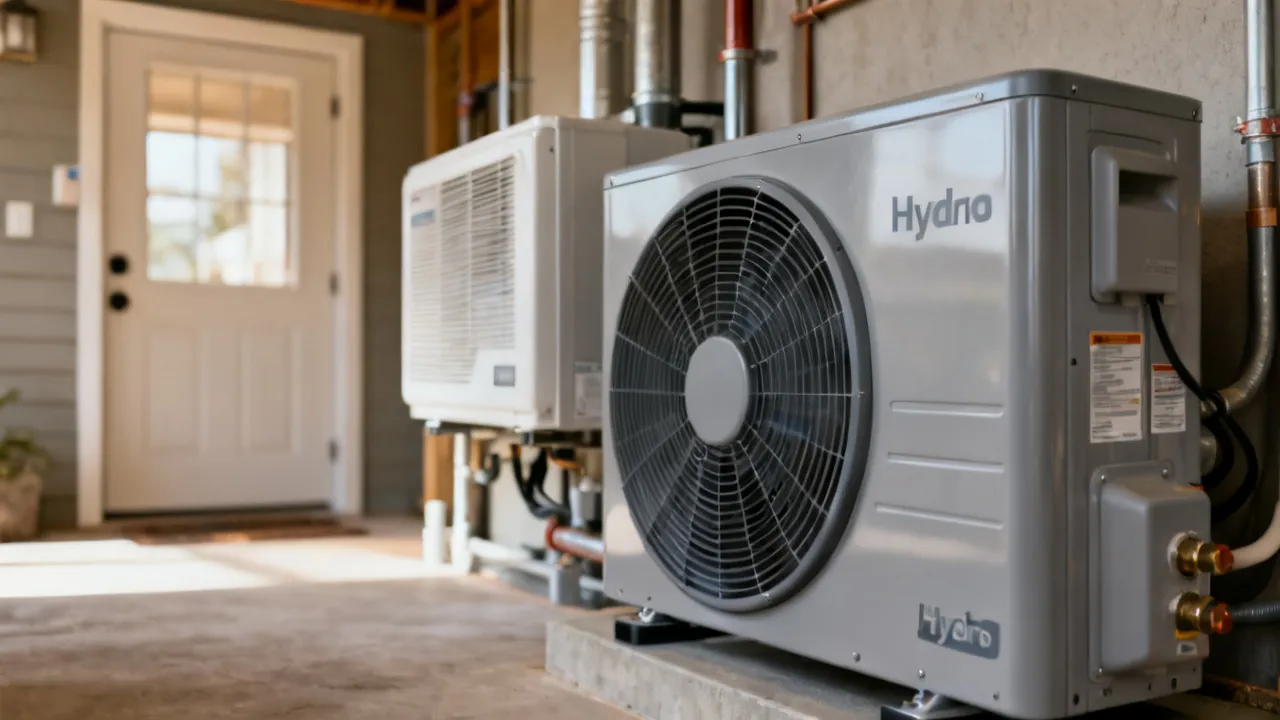
Esta guía analiza el sistema **Gac Híbrido** desde una perspectiva técnica y objetiva: qué es, cómo funciona y qué criterios seguir al evaluarlo para climatización. Se explican conceptos de la bomba de calor y la integración con otras fuentes térmicas, además de requisitos comunes de instalación y mantenimiento. También encontrarás comparativas, condiciones operativas y respuestas a preguntas frecuentes.

